ランサムウェアに備えて、今やっておきたい7つのこと
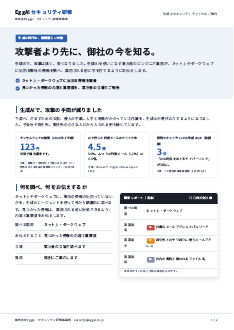
ランサムウェア(会社のデータを使えなくして、元に戻すことや公開しないことと引き換えにお金を求める攻撃)の被害が続いています。警察庁によると、2026年上半期に報告された被害は123件で、半期としては過去最多でした。被害にあった組織の約6割は中小企業です。今のうちにやっておきたい7つをまとめました。
外から社内に入るための機器を、最新の状態に保つ
警察庁の調べでは、侵入の入口の約5割がVPN機器(社外から社内のネットワークに入るための機器)でした。リモート接続の機器やルーターを一覧にし、ソフトを最新に保ち、使っていないものは止めます。
社外からの入口には、多要素認証を使う
パスワードだけで入れる入口は、ほかで漏れたパスワードで突破されることがあります。2021年に米国の燃料パイプラインが止まった事件では、多要素認証のない、使われていないVPNのアカウントが入口でした。VPNやメール、クラウドの管理画面には多要素認証(パスワードに加えて、スマホなどで本人かを確かめる仕組み)を使い、使わないアカウントは消します。
バックアップは、ネットワークから切り離した写しも持つ
ランサムウェアは、つながっているバックアップまで暗号化することがあります。大事なデータは、社内のネットワークから切り離した場所にも写しを取り、実際に元に戻せるかを定期的に試しておきます。
どの業務から戻すかを、先に決めておく
警察庁の調べでは、調査と復旧に1,000万円以上かかった例が6割、1か月未満で復旧できたのは5割弱でした。止まると困る業務と、そのために要るシステムやデータの順番を先に決めておくと、いざというときに迷いません。
子会社や委託先からのつながりも確かめる
2022年には、自動車部品メーカーの子会社が独自に使っていたリモート接続の機器から侵入され、取引先の自動車メーカーが国内14工場の稼働を止めました。自社だけでなく、子会社や保守の委託先が社内につないでいる経路も一覧にしておきます。
パソコンやサーバーの不審な動きを見張る
ウイルス対策ソフトだけでは見つけにくい攻撃もあります。端末の動きを記録して怪しいものを知らせる仕組み(EDR)を入れると、暗号化が広がる前に気づける見込みが高まります。個人情報保護委員会も、2026年10月の注意喚起でEDRを例に挙げています。
気づいたときの動き方と、届け出の期限を決めておく
おかしな画面や脅迫文に気づいたら、その端末をネットワークから外し、決めた連絡先にすぐ知らせます。個人データが漏れたおそれがあれば個人情報保護委員会への報告が必要で、攻撃によるものなら速報は概ね3〜5日以内、確報は60日以内です。警察の相談窓口も控えておきます。
どれも、一度にすべてそろえる必要はありません。入口の機器の更新と、切り離したバックアップから始めるだけでも、被害を小さくすることにつながります。IPA(情報処理推進機構)の「情報セキュリティ10大脅威 2026」でも、組織にとっての1位はランサム攻撃でした。
入口をふさぐには、社員一人ひとりの気づきも欠かせません。業界別の研修動画(1業界5本の一式)では、それぞれの業界で実際に起きた事例からお伝えしています。御社のメールアドレスが外に出ていないかは、無料の簡易チェック(件数と種類・毎月先着30社)でお調べします。
無料の簡易チェックを申し込む 業界別の研修動画を見る